📚 Linux 네트워크 연결 추적 문제 해결 마스터 청사진
💡 상황 해독
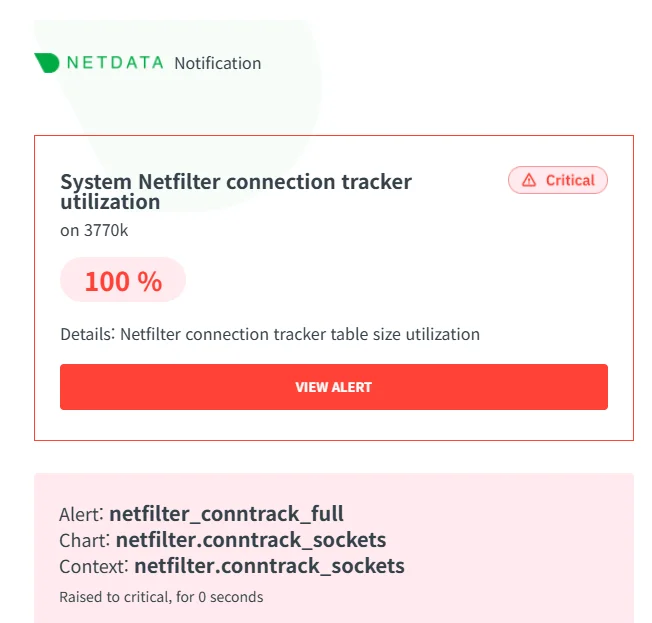
- 현재 상태: 컴퓨터가 "누가 누구와 연결되어 있는지" 기록하는 메모장이 가득 차서 새로운 인터넷 연결을 받을 수 없는 상황이었으나, 메모장 크기를 4배로 늘려서 해결 완료
- 핵심 쟁점:
- 디시인사이드 트래픽 급증으로 동시 연결 수 폭증
- 기본 설정(262,144개)이 현실적인 서버 부하에 부족
- 일시적 문제가 아닌 구조적 용량 부족 문제
- 예상 vs 현실:
- 예상: 개인 서버라서 연결 수가 많지 않을 것
- 현실: SNS 유입만으로도 수십만 연결이 동시 발생 가능
- 영향 범위: 웹사이트 접속 불가 → 사용자 이탈 → 서비스 신뢰도 하락의 연쇄 반응
🔍 원인 투시
- 근본 원인: Linux 커널이 네트워크 보안을 위해 모든 연결을 추적하는데, 그 추적 테이블의 기본 크기가 현대적 웹 서비스에는 턱없이 부족함
- 연결 고리: 사용자 증가 → 동시 연결 증가 → 추적 테이블 포화 → 새 연결 거부 → 서비스 마비
- 일상 비유:
- 카페 좌석표: 30석 카페에 100명이 몰리면 좌석표가 가득 차서 신규 손님을 받을 수 없음
- 주차장 관리소: 100대 주차장에 200대가 들어오려 하면 관리 시스템이 마비됨
- 전화 교환대: 옛날 수동 교환대에서 선이 부족하면 통화 연결 불가
- 숨겨진 요소:
- Docker, Kubernetes 환경에서는 내부 통신만으로도 연결 수가 기하급수적 증가
- 각 HTTP 요청마다 여러 개의 네트워크 연결이 생성됨 (DB, API, 캐시 등)
🛠️ 해결 설계도
- 즉시 대응: 임시 용량 증설
- 핵심 행동: 현재 실행 중인 시스템의 연결 추적 한계를 4배로 확장
- 실행 가이드:
sudo sysctl -w net.netfilter.nf_conntrack_max=1048576
sudo sysctl -w net.netfilter.nf_conntrack_buckets=262144
- 성공 지표:
sysctl net.netfilter.nf_conntrack_max 실행 시 1048576이 출력됨 - 예시/코드:
// 변경 전
nf_conntrack_max = 262144 (기본값)

// 변경 후
nf_conntrack_max = 1048576 (4배 증가)

// 핵심 변화 설명
동시 추적 가능한 네트워크 연결 수가 26만개에서 104만개로 증가
- 주의사항: 재부팅하면 원래대로 돌아가므로 임시 조치일 뿐
- 영구 보장: 시스템 설정 고정
- 핵심 행동: 시스템이 재시작되어도 설정이 유지되도록 설정 파일에 기록
- 실행 가이드:
sudo nano /etc/sysctl.d/99-conntrack.conf
# 파일에 다음 내용 입력:
net.netfilter.nf_conntrack_max = 1048576
net.netfilter.nf_conntrack_buckets = 262144
sudo sysctl -p /etc/sysctl.d/99-conntrack.conf
- 성공 지표: 재부팅 후에도 설정값이 유지됨
- 주의사항: 모듈 로딩 순서 문제로 가끔 설정이 무시될 수 있음
- 완전 안정화: 모듈 로딩 순서 제어
- 핵심 행동: 시스템 부팅 시 netfilter 모듈을 먼저 로드하도록 설정
- 실행 가이드:
echo "nf_conntrack" | sudo tee -a /etc/modules
- 성공 지표: 재부팅 후 모든 설정이 완벽하게 적용됨
- 주의사항: 이 단계까지 해야 100% 안전함
🧠 핵심 개념 해부
- Connection Tracking: 네트워크 연결 감시원
- 5살에게 설명한다면: 인터넷으로 들어오고 나가는 모든 대화를 기록하는 비서
- 실생활 예시: 아파트 경비실에서 출입자 명단을 작성하는 것과 동일
- 숨겨진 중요성: 해킹 방지, 방화벽 동작, NAT 기능의 핵심 기반
- 오해와 진실:
- 오해: "단순한 로그 기능"
- 진실: "모든 네트워크 보안의 기초 인프라"
- 테이블 포화: 기록 공간 부족 현상
- 5살에게 설명한다면: 일기장이 가득 차서 새로운 일을 적을 수 없는 상태
- 실생활 예시: 주차장이 만차되어 새 차가 들어올 수 없는 상황
- 숨겨진 중요성: 전체 시스템 마비로 이어질 수 있는 치명적 병목점
- 오해와 진실:
- 오해: "메모리나 CPU 문제"
- 진실: "커널 레벨 테이블 크기 제한 문제"
- Netfilter: Linux 네트워크 관문 시스템
- 5살에게 설명한다면: 집 현관문에서 누가 들어오고 나가는지 확인하는 경비 시스템
- 실생활 예시: 공항 출입국 관리소의 여권 검사 시스템
- 숨겨진 중요성: iptables, Docker 네트워킹, 클라우드 보안의 핵심 엔진
- 오해와 진실:
- 오해: "고급 사용자만 신경쓸 기능"
- 진실: "모든 Linux 서버의 필수 기반 구조"
🔮 미래 전략 및 지혜
- 용량 모니터링: Netdata로 connection tracking 사용률을 상시 감시
- 트래픽 패턴 분석: 주기적으로 nginx 로그를 분석해 급증 패턴 파악
- 단계별 확장 계획: 50%, 70%, 90% 임계점별로 자동 확장 스크립트 준비
- 장기적 고려사항:
- 서비스 성장에 따른 인프라 스케일링은 사후 대응이 아닌 사전 계획이 핵심
- 하나의 병목점 해결이 다른 병목점(메모리, CPU)을 드러낼 수 있음
- 클라우드 환경에서는 로드밸런서와 오토스케일링으로 근본 해결 가능
- 전문가 사고방식:
- 문제 발생 → 원인 분석 → 임시 해결 → 근본 해결 → 예방 체계 구축의 5단계 접근
- 단일 지표가 아닌 전체 시스템 관점에서 병목점 파악
- 비용-효과 분석을 통한 최적 해결책 선택
- 학습 로드맵:
- 초급: Linux 네트워킹 기초, iptables 기본 명령어
- 중급: Docker 네트워킹, Kubernetes 서비스 메시
- 고급: 네트워크 성능 튜닝, 고가용성 아키텍처 설계
🌟 실전 적용 청사진
- 현재 서버에 모니터링 대시보드 설정 (Netdata의 netfilter 차트 확인)
- 트래픽 급증 시 알림 설정 (90% 임계점에서 알림)
- 다른 서버가 있다면 동일한 설정 적용
- 중기 프로젝트:
- nginx 로그 분석 자동화 스크립트 작성 (1-2주)
- 트래픽 패턴별 대응 매뉴얼 작성 (2-3주)
- 클라우드 마이그레이션 또는 CDN 도입 검토 (1개월)
- 숙련도 점검:
- 새로운 서버에서 동일한 문제를 스스로 해결할 수 있는가?
- connection tracking 외의 다른 Linux 네트워크 병목점을 설명할 수 있는가?
- 서비스 규모별로 적정 설정값을 계산할 수 있는가?
- 추가 리소스:
- 초급: "Linux 시스템 관리자를 위한 네트워크 가이드"
- 중급: Red Hat 공식 네트워크 튜닝 가이드
- 고급: Kernel.org netfilter 개발자 문서
📝 지식 압축 요약
Linux 서버의 네트워크 연결 추적 테이블은 현대적 웹 서비스에는 턱없이 작은 기본값으로 설정되어 있어, 트래픽 급증 시 전체 서비스 마비를 일으킬 수 있는 숨겨진 병목점이다. 이 문제는 간단한 설정 변경으로 해결되지만, 영구적 해결을 위해서는 시스템 설정 파일 수정과 모듈 로딩 순서 제어까지 필요하다. 진정한 해결책은 사전 모니터링과 용량 계획을 통해 문제 발생 자체를 예방하는 것이며, 이는 서비스 신뢰성의 핵심 요소다. 데이터엔지니어로서 이런 인프라 문제를 이해하고 해결할 수 있는 능력은 시스템 전체를 바라보는 관점을 기르는 데 매우 중요하다.
